
AIMLAPI
用于客户端配置测试的 OpenAI 兼容 Base URL。
配置自定义 OpenAI Base URL,并核对主机信任、凭据权限与兼容性。
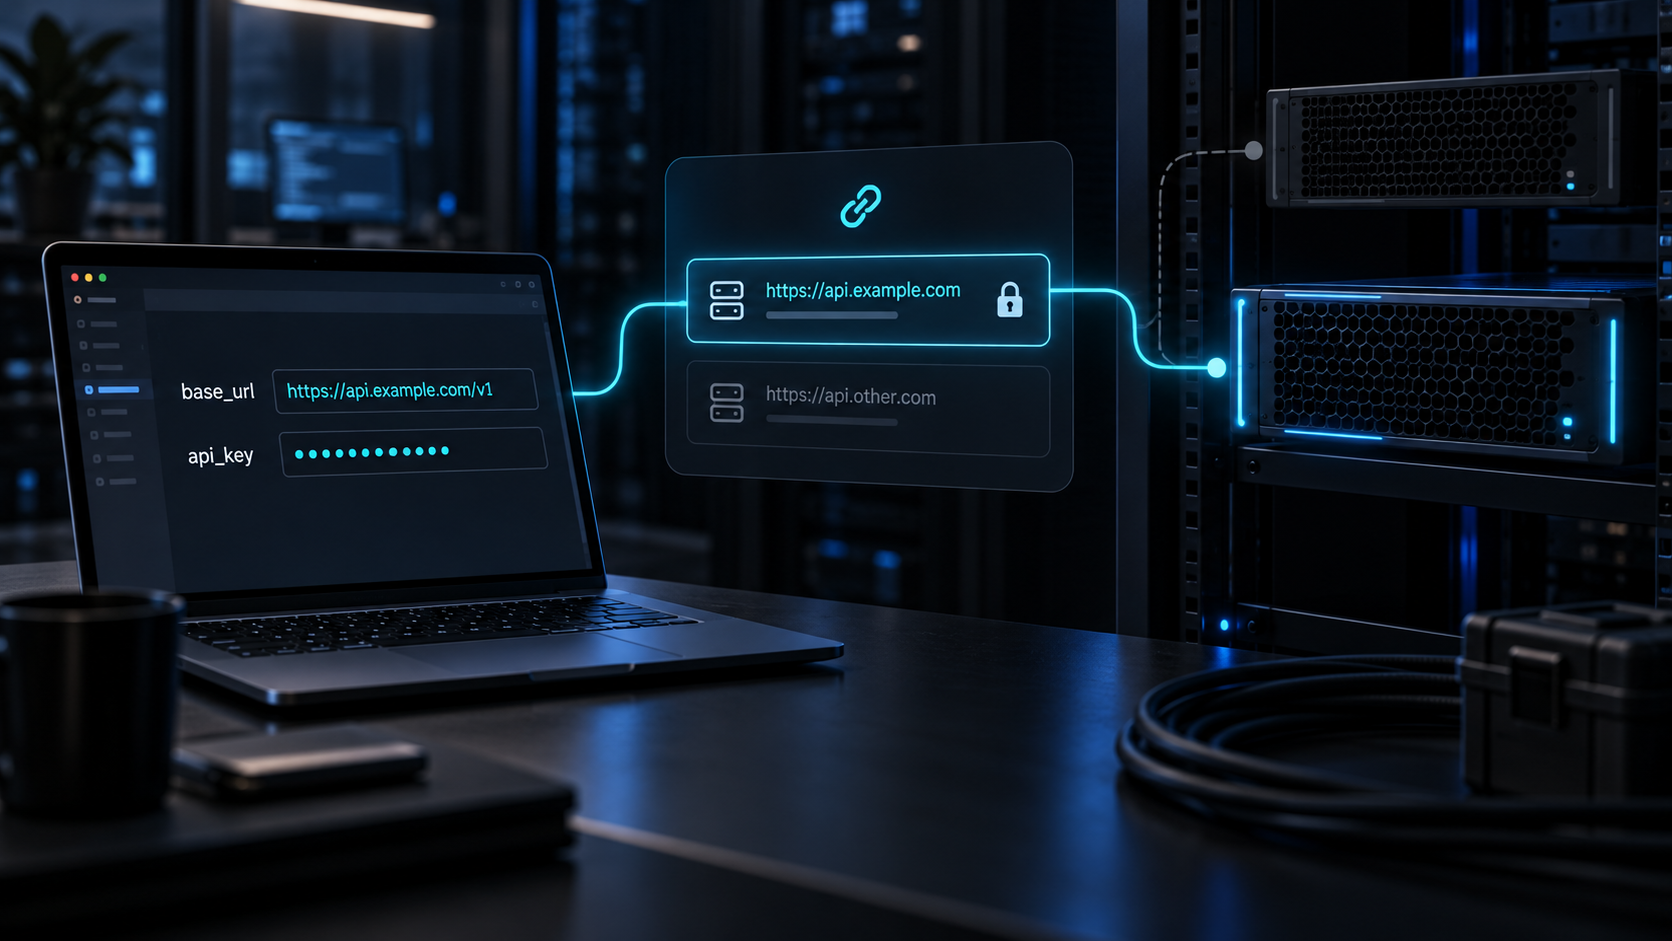
让基础地址(Base URL)与凭证远离源码、截图与客户端 Bundle。
要求 HTTPS、验证证书,并只允许批准的主机地址name。
生产调用前检查模型、工具、结构定义、流、错误与限制。
保留供应商身份、原生 ID、用量与转换,用于支持与审计。
OpenAI 官方 Client 允许配置 API Origin:Python 使用
base_url,JavaScript 使用
baseURL。但仍能调用熟悉的 Client
Method,并不代表背后服务完全等价。新的 Origin 可能改变 DNS、TLS
证书与运营主体、网络路径、区域、凭证、数据条款、保留策略、支持端点、流式事件结构和模型行为。
应把“OpenAI Compatible”视为需要逐端点验证的声明。某项服务可能支持 Chat Completions,却不支持 Responses API、Embedding、Files、Batch 或全部工具选项;即使请求字段被接受,不支持的参数也可能被忽略,错误与用量字段的语义也可能不同。
应让批准后的配置依次经过开发、预发和生产环境。在每个环境运行能力预检与 Golden Contract Test,再一次灰度一个工作负载。在新路径通过接近生产的流量验证前,保留旧路由和凭证以便回滚。
| 层 | 最适合 | 选择前验证 |
|---|---|---|
| 主机地址与 TLS | 批准的 HTTPS 端点与有效证书链。 | 防止重定向、意外主机地址与代理拦截。 |
| 凭证 | 服务端、受限、轮换且环境特定的密钥。 | 不得在本地或客户端代码复用宽泛生产密钥。 |
| 兼容性 | 所需路径、字段、工具、流、错误与用量。 | 测试语义;一次简单 Chat 成功远远不够。 |
| 运营 | 超时、重试、日志、数据处理与回滚。 | 指定重试归属并保留原生身份。 |
从批准上游密钥 Store 加载密钥,并限制到所需模型。
验证 Scheme、主机地址name、Port 与可选网络范围。
覆盖 Chat、工具、结构化输出、流、错误与取消。
版本化配置,并准备已知可用端点。
测试时应使用与生产相同的 SDK 版本、超时、重试设置和传输方式。拿到一次简单文本响应只能算 Smoke Test;推广门禁必须覆盖工作负载依赖的全部功能与故障模式。
服务端 Client 应把批准的 Endpoint ID 解析为 Base URL、受限凭证、预期运营主体、允许的证书身份和能力 Profile。应用选择的是 Endpoint ID 或工作负载别名,而不是原始 URL。启动或部署预检应在流量进入新路由前验证必需端点。
请求应携带租户、绝对截止时间、Trace Context 与配置版本;响应保留原生 请求标识、用量和错误证据。对于携带凭证的请求,应禁用 HTTP Redirect 或只允许严格白名单,同时限制响应大小与超时,并阻止端点访问私有网络地址。端点配置的推广和回滚应与应用代码分开。
生产规则:绝不能在高权限服务端请求路径中接受任意用户提供的 Base URL;应使用白名单 Endpoint Registry。
自定义 Base URL 改变的是推理访问方式;QVeris 补充外部 API、工具、服务与实时数据的治理化发现和执行。两类 Endpoint Registry、凭证、权限和网络策略应分别限制;更换模型 Origin 不能静默重定向工具流量,也不能扩大能力访问范围。
双方可共享父 Trace 与配置快照,确保完整 Agent 工作流可解释。使用能力前,应独立检查其 Schema 与 Provider Evidence,而不是把模型端点检查当作工具验证。如果任一侧发生变化,应单独灰度,避免在一次发布中同时进行两项基础设施迁移。
切换应用流量前,先执行一个最小请求。端点与密钥仅放在服务端环境变量中,固定准确模型 ID,并记录供应商请求 ID 与 Usage 字段。成功响应只能证明连通性;工具调用、结构化输出、流式、超时与错误语义仍需单独做契约测试。
from openai import OpenAI
import os

client = OpenAI(
    api_key=os.environ["LLM_API_KEY"],
    base_url=os.environ["LLM_BASE_URL"].rstrip("/") + "/",
    timeout=20.0,
    max_retries=0,
)

response = client.chat.completions.create(
    model=os.environ["LLM_MODEL_ID"],
    messages=[{"role": "user", "content": "Reply with BASE_URL_OK"}],
    max_completion_tokens=16,
)
print(response.id, response.choices[0].message.content, response.usage)实施参考已根据官方资料核验:OpenAI Python 库。
可以,但需验证运营者、TLS、数据处理与契约。
不可以。使用可信服务端或网关与受限服务端上游密钥。
不能。测试每个必需功能与故障路径。
用于客户端配置测试的 OpenAI 兼容 Base URL。