
免费汇率 API 无需密钥
开发者接入指南
无需申请密钥即可调用免费汇率 API:先测试 JSON 端点,再核对限频、时效、CORS、署名与数据使用权,然后接入应用。
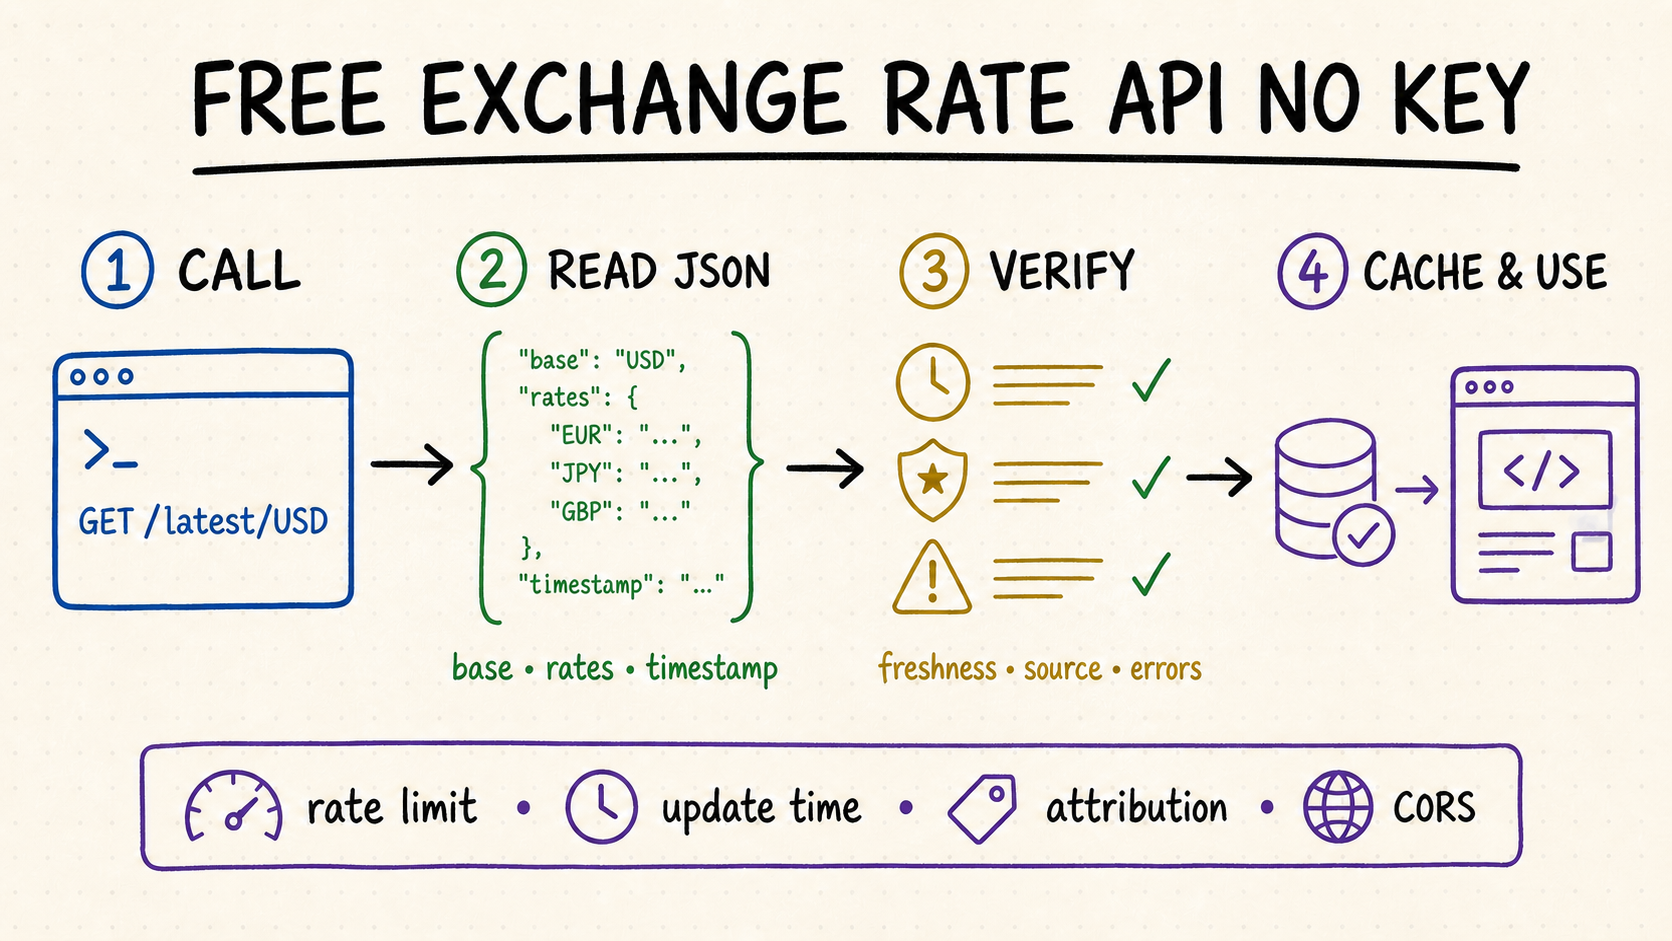
免费汇率 API 无需密钥:快速结论
无密钥汇率 API 允许开发者不注册、不发送凭据,直接调用有文档的公共 HTTPS 端点。它省去的是认证配置,而不是运行限制;依赖前仍需核对数据来源、更新时间、限频、支持币种、CORS、署名、缓存权、商用条款与错误结构。
| 需求 | 检查 | 常见错配 |
|---|---|---|
| 当前换算 | 最新时间与基准币规则 | 把日频参考价当成实时价 |
| 应用或看板 | 额度、CORS、缓存与状态页 | 把试用当成长期免费层 |
| 交易用途 | 买卖价、延迟、场所与许可 | 把中间价当成可成交报价 |
先判断无密钥端点是否适合你的架构
免注册适合演示、教学示例和低风险展示
公共汇率端点省去了注册账户和管理密钥,因此适合代码示例、静态站点、教学练习和早期原型。本页专门回答“无需认证即可调用”的需求,不讨论低延迟外汇交易数据,也不能把匿名访问理解为供应商提供了生产级服务保证。
浏览器来源与隐私模型也是需求的一部分
若 JavaScript 要直接调用供应商,应列出真实访问来源、是否会触发预检请求,以及 URL 中会暴露哪些信息。公共访问不会自动保护用户金额或业务背景。对于服务端渲染应用,CORS 可能并不重要,缓存、出口 IP 限制和稳定的服务端契约反而更关键。
提前设计从匿名原型到受控生产的迁移路径
从第一天起就应把供应商响应视为外部结构,并映射到自有数据模型,同时配置可替换的基础 URL、明确超时、来源时间戳和缓存层。这样未来迁移到带密钥套餐或第二供应商时,不必重写所有客户端组件。真正合适的无密钥 API 应帮助验证产品想法,而不是让生产架构永久依赖匿名服务。
如何比较无需 API 密钥的免费汇率接口
| 维度 | 问题 | 保留证据 |
|---|---|---|
| 认证 | 是否真正匿名,示例中是否仍需要注册令牌? | 全新会话测试与当前文档 |
| 浏览器访问 | CORS 是否允许真实来源和请求方法? | 部署站点中的实际响应头 |
| 滥用控制 | 限制按 IP、来源、路由还是共享基础设施计算? | 429 行为与限频说明 |
| 变更风险 | 是否有版本、状态页或弃用通知? | 响应结构快照与自动契约测试 |
| 生产迁移 | 后续能否增加认证、支持或备用源? | 付费方案与替代供应商记录 |
无需 API 密钥的免费汇率接口
关键问题不是“这个 URL 今天能不能打开”,而是“没有账户以后缺少了哪些控制能力”。匿名客户端可能共用 IP 额度,没有用量看板,收不到故障通知,也没有可在滥用后撤销的凭证。应明确记录这些代价。公共演示或许可以接受,但涉及计费、合同报表或面向客户的金融流程时,通常需要服务端缓存和有支持保障的备用方案。
选择正确的外汇数据源与汇率类型
只有底层汇率口径符合任务,API 功能才有意义。比较请求额度或 SDK 前,应先确认供应商返回的是官方参考序列、聚合中间价、延迟市场快照,还是特定交易场所的买卖价。两个都有效的接口可能因为市场、定盘时间、报价来源和计算规则不同而出现差异。
| 来源类型 | 代表什么 | 适合场景 | 注意事项 |
|---|---|---|---|
| 央行参考汇率 | 按计划发布的官方定盘或参考值 | 报表、统计、对账 | 工作日发布,盘中时效有限 |
| 聚合中间价 | 由一个或多个报价来源计算的数值 | 展示、估算、通用换算 | 计算方法、来源披露与延迟 |
| 市场买价与卖价 | 指定场所或数据源的可观察报价 | 交易分析与估值 | 延迟、授权、点差与再分发 |
| 推导交叉汇率 | 通过中间币种计算得到的币种对 | 扩展币种对覆盖 | 舍入、计算路径与来源一致性 |
中间价、买价、卖价与 OHLC
如果文档没有定义,单独一个 rate 字段存在歧义。交易类数据源可能提供买价、卖价、中间价以及某个周期的 OHLC,而换算接口可能只返回一个参考值。应为每条观测保存汇率类型,避免下游代码把中间价当成可成交价格。
基准币限制与交叉汇率计算
部分免费套餐只允许一个基准币。通过该基准币换算可以扩大覆盖,但会引入两条观测、额外舍入,并依赖时间戳一致性。应记录币种对是直接返回还是推导得到、计算路径以及采用的精度。
测试无密钥汇率 API 的 JSON 响应
与供应商无关的最新汇率请求
GET /latest?base=USD&symbols=EUR,JPY
Accept: application/json

{
  "base": "USD",
  "timestamp": "SOURCE_TIMESTAMP",
  "rates": {
    "EUR": "RATE_VALUE",
    "JPY": "RATE_VALUE"
  }
}
端点与数值均为占位示例,不代表任何供应商或当前市场汇率。请按选定接口文档替换,并校验方向、时间戳、数值类型、缺失币种和错误行为。
生产响应中应明确的字段
| 字段 | 校验要求 |
|---|---|
base / quote | 有效币种标识,并明确币种对方向 |
rate / rates | 正数十进制值,并说明汇率类型和精度 |
timestamp | 来源观测时间、时区与时效,而不只是服务器响应时间 |
source | 足以追溯来源的供应商或方法标识 |
success / error | 机器可读错误码、消息与是否可重试分类 |
免费汇率接口接入清单
- 发送请求前校验基准币与目标币代码。
- 设置明确超时,分别处理 4xx、5xx 与限频响应。
- 保存来源时间、抓取时间、供应商与原始响应校验值。
- 使用十进制运算,并让缓存或数据库写入具备幂等性。
- 对陈旧时间戳、结构变化、缺失币种对与额度耗尽告警。
接入无需密钥的免费汇率 API
无密钥端点适合原型、静态站点、开源示例、定时参考汇率任务,以及不适合要求每位用户注册供应商账号的应用。即使没有密钥,也应把供应商 URL 放入配置,方便端点变更、版本迁移和备用源测试。
用 JavaScript fetch 调用公共汇率端点
const endpoint = "https://provider.example/latest?base=USD";
const response = await fetch(endpoint, {
  headers: { Accept: "application/json" }
});

if (!response.ok) {
  throw new Error(`Exchange-rate request failed: ${response.status}`);
}

const payload = await response.json();
if (!payload.rates?.EUR || !payload.timestamp) {
  throw new Error("Incomplete exchange-rate response");
}

console.log(payload.rates.EUR, payload.timestamp);
示例域名与数值是中立占位符,不代表真实供应商。请替换为有正式文档的端点;解析 JSON 前先检查 HTTP 状态,再验证必要字段,不要假设每个成功响应都符合预期结构。
带超时与明确校验的 Python 请求
import requests
from decimal import Decimal

response = requests.get(
    "https://provider.example/latest",
    params={"base": "USD", "symbols": "EUR,JPY"},
    headers={"Accept": "application/json"},
    timeout=10,
)
response.raise_for_status()
data = response.json()

timestamp = data.get("timestamp")
rates = data.get("rates", {})
eur = Decimal(str(rates["EUR"]))
if not timestamp or eur <= 0:
    raise ValueError("Invalid or stale exchange-rate payload")
当换算金额具有财务意义时,应使用十进制运算。保存数据时同时记录基准币、目标币、汇率类型、来源时间、抓取时间与供应商;缺少这些上下文的汇率日后难以审计。
换算金额时不要弄反币种对
如果响应把 rates.EUR 定义为“1 美元对应多少欧元”,美元换欧元应使用“金额 × 汇率”;反向换算则使用除法,而不是继续相乘。不同 API 对币种方向的表达可能不同,必须先确认文档定义。
在浏览器中安全使用无密钥汇率 API
CORS 决定前端能否直接调用
无需密钥不等于一定支持浏览器调用。端点还必须返回合适的 Access-Control-Allow-Origin 响应头。应从真实站点来源测试,而不是只把 URL 粘贴到浏览器地址栏,因为页面导航与跨域 fetch 遵循不同规则。
无密钥不代表无需信任或没有限制
公共端点仍可能记录 IP、限制异常客户端、更改响应结构、要求展示署名或禁止批量再分发。除非供应商的隐私与安全条款明确支持,否则不要通过查询参数传递机密金额、客户标识或私有业务背景。
选择前端直连还是服务端代理
| 方式 | 适合场景 | 主要权衡 |
|---|---|---|
| 浏览器 → 供应商 | 公开、支持 CORS、低风险展示数据 | 每位访客都会消耗供应商容量,调用行为较难控制 |
| 浏览器 → 自有服务 → 供应商 | 共享缓存、统一校验、监控与稳定客户端结构 | 需要维护代理,并防止它成为开放转发器 |
| 定时抓取 → 数据库/CDN | 供大量客户端复用的日频或小时参考汇率 | 时效取决于任务周期,必须明确展示时间戳 |
外汇数据投入生产前的校验
参考汇率不是可成交价格
中间价或官方参考价不包含银行点差、银行卡费用、滑点或特定交易场所的买卖价。应准确标注数据口径,不能将其描述为成交保证。
时效、连续性与异常值检查
拒绝非正数或异常结构,检测陈旧来源时间,在设定容差内比较倒数币种对,并分类缺失观测。第二来源可触发复核,但不应静默创造替代值。
根据调用额度设计缓存与刷新策略
缓存时间应与供应商的实际更新计划匹配。每分钟调用一次日频参考接口只会浪费额度,不会提升时效。非关键展示可设置短暂的错误时沿用窗口,但必须展示观测时间,让用户和下游服务能够区分缓存数据与新响应。
重试、熔断与供应商回退
只对暂时性故障使用带随机抖动的指数退避。无效币种、认证失败或月度额度耗尽不能当作网络超时反复重试。备用供应商的数据必须先统一币种对方向、时间戳规则和汇率类型,才能替代主数据源。
许可、署名与再分发
免费访问端点并不自动授予无限期缓存、公开批量下载、转售数据或移除署名的权利。应在接入记录中保存条款版本和复核日期,并在改变数据展示或分发方式前重新检查。
QVeris 如何帮助查找无密钥汇率能力
QVeris 帮助开发者与 Agent 发现并检查可调用能力。可打开 QVeris 工具详情,查看相关能力,检查输入输出,再按 QVeris 文档完成接入。QVeris 能减少发现与结构检查工作,但不会改变供应商的汇率、许可、额度或服务水平。
无密钥免费汇率 API 常见问题
有,但公共端点和免费套餐在时效、覆盖、来源、署名和额度上不同。
不一定。“最新”可能是日频、小时、延迟或盘中数据,应检查来源时间与方法。
按币种对、时效、来源、免费额度、许可、错误处理和运行可靠性选择。
不能默认可以。无密钥端点仍可能要求署名、限制缓存、商用或再分发。
不能默认使用。参考价通常不包含买卖价差、费用、滑点和结算条件。
监控成功率、限频、陈旧时间戳、结构变化、缺失币种对与条款更新。