
定义证据契约
明确决策所需的最少字段,例如来源 URL、时间戳、记录 ID、状态与置信度限制。
比较适合 DeepSeek 的 API,按搜索、数据查询与工具调用筛选,并核对接入权限和故障处理。
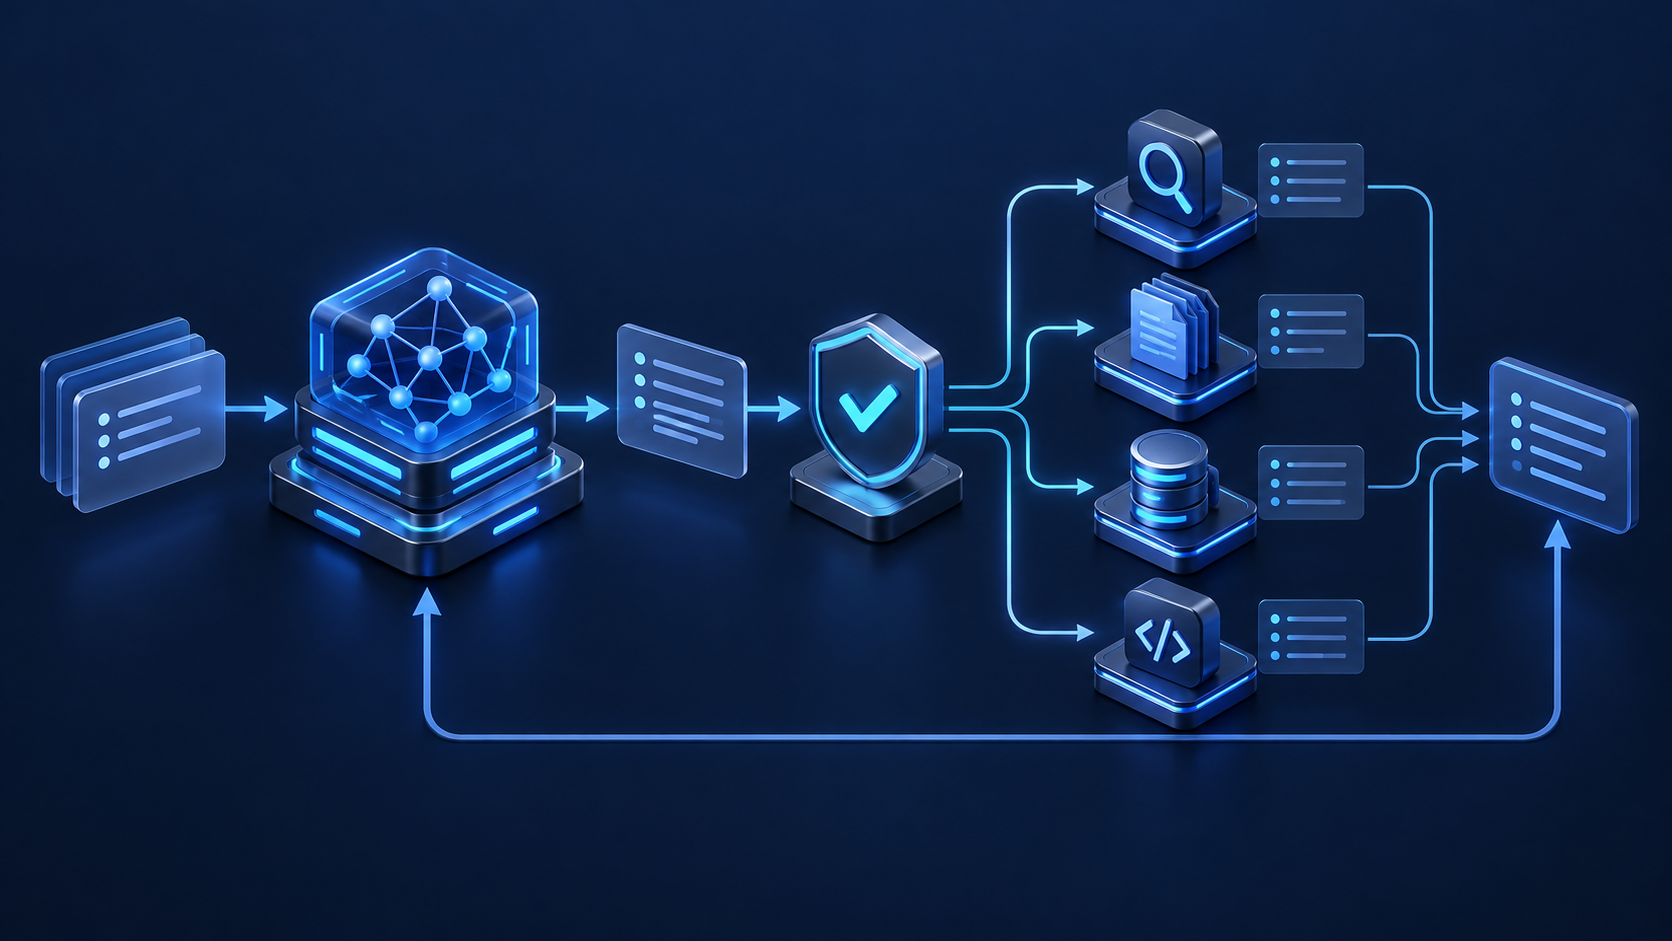
实时网页研究可优先考虑 Tavily 或 Exa 这类面向 AI 的搜索 API;应用记录应优先复用现有数据库 API,常见选择是 Supabase;私有文档问答需要检索层,可由 Pinecone 或 Qdrant 等向量数据库支撑;代码流程接 GitHub,只有审核后的结果确实需要通知团队时才加 Slack。DeepSeek 的 Tool Calls 可以选择已声明函数并生成参数,但参数校验与真正执行仍由你的应用负责。
这是一份适配指南,不是性能榜单。服务商限额、价格、数据政策和功能都会变化;生产使用前请在对应官方文档中核实。
| API/类别 | 最适合的 DeepSeek 任务 | 为何值得接入 | 安全起步范围 | 官方资料 |
|---|---|---|---|---|
| Tavily / Exa 网页证据 | 最新资料研究、来源发现、网页提取 | 提供面向检索的结果,进入 Prompt 前可先做标准化。 | 仅搜索;限定域名;限制结果数 | TavilyTavily 服务商详情 · ExaExa 服务商详情 |
| Supabase 业务数据 | 按行级权限查询应用数据 | 以 Postgres 为基础,适合提供结构化、可筛选事实。 | 只读视图配合 行级访问控制 | 数据 API 文档 |
| Pinecone / Qdrant 私有数据检索 | 针对政策、手册、案例与产品知识的 RAG | 只检索少量相关片段,无需把整个语料库塞入上下文。 | 单一集合;元数据过滤;保留来源 ID | Pinecone · Qdrant |
| GitHub REST API 代码上下文 | Issue 分诊、仓库证据与 PR 准备 | 可提供 Commit、检查、Diff 与 Issue 等可追溯对象。 | 只读一个仓库;先在本地生成草稿 | REST API 文档 |
| Slack Web API 团队交接 | 发送已审核的摘要与升级通知 | 在团队现有协作场所闭环,而不是新建孤立界面。 | 先生成草稿;固定频道;人工批准 | 网页 API 文档Slack 服务商详情 |
| QVeris 能力路由 | 发现并测试持续变化的 API 能力,避免在 Prompt 中硬编码服务商 | 适合从“需要什么能力”出发、且服务商可能变化的工作流。 | 先检查工具,再用非敏感输入测试,最后集成 | QVeris 工具 |
DeepSeek 官方提供 Tool Calls 与结构化 JSON 输出,但它们是编排接口,并不是权限系统。凭据、策略、执行和审计都应置于模型对话之外。
明确决策所需的最少字段,例如来源 URL、时间戳、记录 ID、状态与置信度限制。
优先提供 search_approved_sources,而不是通用 HTTP 客户端;优先提供 get_order_status,而不是任意 SQL。
模型返回工具调用后,再执行 JSON Schema、白名单、长度、租户与授权校验。
去除活动标记、限制 Payload、保留来源,并让外部内容中的指令失效后再返回 DeepSeek。
消息发送、写入、支付、删除、账户变更及其他难以撤销的动作,都应要求预览和批准。
下面是假设示例,函数范围刻意小于底层搜索服务商:在 DeepSeek 看到工具之前,应用就已收紧能力边界。
DeepSeek 严格模式 目前不支持 maxLength 和 maxItems。查询长度、域名数量、调用预算、密钥脱敏与结果大小应由应用代码强制执行;工具 Schema 只使用已支持的必填字段、enum 与 additionalProperties: false 等约束。
检索获准来源,只提取相关段落,让 DeepSeek 带引用综合回答,并拒绝没有来源 ID 的结论。适合政策更新、技术文档和市场监测,不适合同时拥有写权限的开放式浏览。
先检索政策片段,再读取该客户获准访问的工单字段,由 DeepSeek 起草回复并区分政策与账户事实。不要把敏感记录写入共享向量索引,并在检索阶段执行租户边界。
读取失败检查,对照官方文档核实上游变化,并起草风险摘要;最终 Slack 消息由审核者批准。首次试点不要自动改代码或发公开评论,让错误推断始终可撤销。
明确哪些事实必须实时检索,哪些稳定内容可以复用缓存上下文。
仅搜索允许域名,限制结果数,并保存 URL 与时间戳。
要求每项结论映射证据 ID,并允许明确返回“证据不足”。
拒绝缺少引用、记录过期、Schema 失败或未授权的动作。
某个端点是否能显著改善明确结果,还是只在 Demo 中显得炫目?
使用工作流专用身份,从只读权限开始,尽量采用短期凭据,并禁止密钥进入 Prompt。
拒绝未知字段、超长字符串、含糊标识符与由模型自由选择的目标地址。
把网页、Issue、消息与检索文档视为不可信数据,不允许其改变工具策略。
限制调用、记录、重试与总耗时;只在政策允许时缓存稳定前缀与服务商结果。
超时代表状态未知。任何高影响操作重试前,都应按请求 ID 核对远端状态。
先预览消息与 Diff;写入、支付、删除、部署与对外沟通必须经过批准。
记录工具、标准化参数、策略决策、结果 ID、来源、时间戳与审核动作,同时排除密钥。
适合单一稳定服务商,且对延迟、Schema 或合规有严格要求的场景。认证、重试、标准化、监控与版本变化都由应用负责。
当同一组边界清晰的工具需要在多个兼容 AI 客户端复用时选择 MCP。它统一发现与调用方式,但不能替代服务商授权和业务策略。
当你明确任务,却不确定或不想硬编码服务商时,可采用能力路由。先在 QVeris 工具目录检查匹配能力,再用 Playground 的非敏感输入进行测试。
DeepSeek 可以针对你声明的函数返回带结构化参数的工具调用。通常由应用校验参数、执行外部 API 请求,再把结果返回模型。工具调用只是提议,并不等于授权。
选择一个只读 API,为模型提供其无法可靠掌握的证据,例如最新官方文档或范围明确的内部记录。它应改善可衡量任务,同时不产生外部副作用。
不要假设聊天产品与开发者 API 的能力完全相同。生产工作流应显式声明并控制搜索工具,同时在 DeepSeek 官方 API 文档中核实当前能力。
不应该。应把宽泛的服务商 API 包装成少量任务专用函数。更小的工具面能提升选择清晰度、减少意外访问,并让评测更可行。
不必须。对单一、由应用长期维护的服务商,REST 或 SDK 直连往往更简单。当同一组模型工具需要跨兼容客户端复用时,MCP 更有价值。无论哪种方式,授权和业务规则都仍由你负责。
先描述缺失能力,检查匹配工具,用非敏感数据测试,并衡量最终决策是否改善。只有第一条工作流暴露了明确的新缺口时,才加入第二个 API。
用于研究型智能体的最新网页证据。